芯片解密之侵入攻击 半导体设备的关键作用与防护策略
引言
在信息安全领域,芯片解密一直是攻防双方激烈交锋的焦点。侵入攻击(Invasive Attack)作为芯片解密的一种重要手段,通过物理方式破坏芯片封装,直接访问内部电路,从而提取敏感信息或逆向工程芯片设计。在这一过程中,半导体设备扮演着至关重要的角色。本文将深入探讨侵入攻击的原理、所需半导体设备、攻击流程以及相应的防护策略。
一、侵入攻击概述
侵入攻击是指攻击者通过化学、机械或光学方法移除芯片封装,暴露内部晶体管和金属互连层,然后利用微探针、聚焦离子束(FIB)、扫描电子显微镜(SEM)等设备读取电路状态或修改电路功能。与侧信道攻击不同,侵入攻击具有破坏性,但能获取更精确的内部信息。
1.1 攻击目标
- 提取密钥、加密算法等敏感数据
- 逆向工程芯片设计,复制知识产权
- 修改电路功能,植入硬件木马
1.2 攻击特点
- 需要昂贵的半导体设备和专业知识
- 耗时长,但成功率高
- 通常针对高价值目标,如安全芯片、军用芯片
二、侵入攻击的半导体设备
侵入攻击的核心在于半导体设备的使用。以下是关键设备及其作用:
| 设备 | 作用 |
|------|------|
| 化学开封机 | 使用酸液腐蚀封装,暴露芯片裸片 |
| 等离子刻蚀机 | 干法刻蚀去除钝化层,精确控制 |
| 扫描电子显微镜(SEM) | 高分辨率成像,观察电路结构 |
| 聚焦离子束(FIB) | 切割、沉积、注入,修改电路或制备样品 |
| 微探针台 | 接触焊盘或金属线,读取电信号 |
| 光学显微镜 | 初步观察和定位 |
| 原子力显微镜(AFM) | 纳米级表面形貌分析 |
| 能量色散X射线光谱(EDS) | 材料成分分析 |
2.1 化学开封设备
化学开封是侵入攻击的第一步。攻击者使用发烟硝酸或硫酸等强酸,在加热条件下腐蚀封装材料(如环氧树脂),直到芯片裸片暴露。现代芯片常采用铜柱倒装焊,开封难度更大,需要等离子刻蚀等干法工艺。
2.2 聚焦离子束(FIB)系统
FIB是侵入攻击中最强大的工具之一。它利用聚焦的镓离子束,可在纳米尺度上切割、沉积金属或绝缘层,甚至注入离子改变掺杂浓度。攻击者可用FIB切断金属线、连接电路节点,或制备用于透射电子显微镜(TEM)的薄片。
2.3 扫描电子显微镜(SEM)
SEM提供高分辨率表面图像,可观察晶体管栅极、金属互连等细节。配合EDS,还能分析材料成分。攻击者通过SEM图像重建电路网表,进而逆向工程。
2.4 微探针台
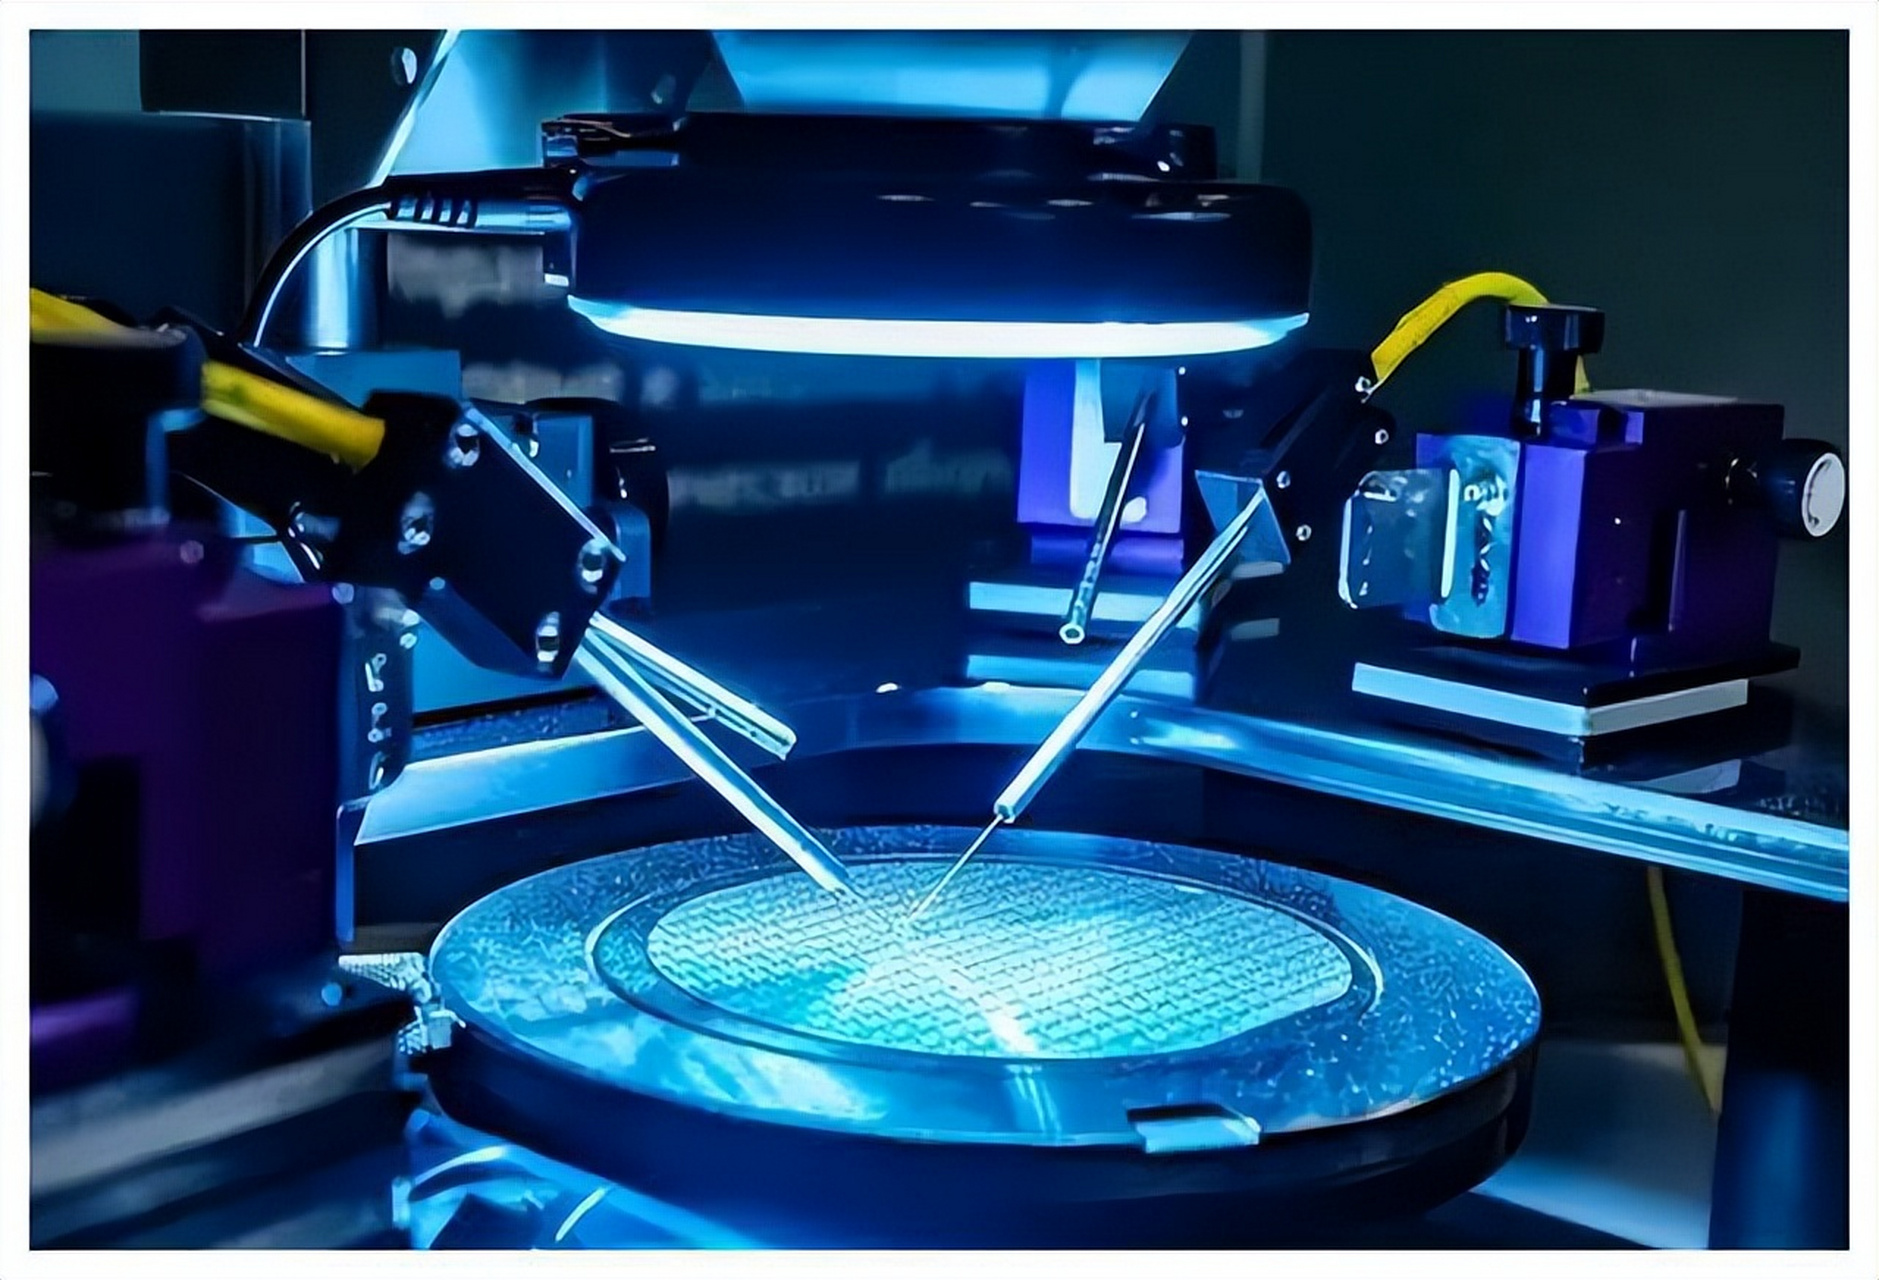
微探针台配备多个探针,可精确接触芯片表面的微米级焊盘或金属线。攻击者通过探针读取信号,或注入故障。现代探针台常与SEM集成,实现原位观测和探测。
三、侵入攻击流程
典型的侵入攻击分为以下步骤:
- 芯片准备:从系统板上拆下芯片,清洁表面。
- 封装去除:使用化学或等离子方法去除封装,暴露裸片。
- 钝化层去除:用FIB或反应离子刻蚀(RIE)去除二氧化硅钝化层。
- 成像与定位:用SEM或光学显微镜定位感兴趣区域。
- 探测或修改:用微探针读取信号,或用FIB修改电路。
- 数据提取:将探测到的信号引出,分析得到敏感信息。
例如,攻击者可能先通过化学开封暴露芯片,然后用FIB切断金属线以隔离安全模块,再用微探针读取存储器内容。整个过程需要高精度设备和丰富经验。
四、防护策略
针对侵入攻击,芯片设计者和制造商可采取以下措施:
- 主动屏蔽层:在芯片表面覆盖金属屏蔽层,一旦被破坏即触发清零电路。
- 传感器网络:集成温度、电压、光传感器,检测异常环境。
- 物理不可克隆函数(PUF):利用工艺偏差生成密钥,避免存储密钥。
- 加密与混淆:对内部总线加密,或采用逻辑混淆增加逆向难度。
- 3D集成:将敏感电路埋入底层,增加攻击复杂度。
- 防开封涂层:使用聚对二甲苯等涂层,延缓化学腐蚀。
安全芯片常采用铁电存储器(FRAM)或静态随机存取存储器(SRAM)PUF,在断电时丢失密钥,防止侵入读取。
五、结论
侵入攻击是芯片解密中最直接、最有效的手段之一,其成功高度依赖先进的半导体设备。随着芯片制程不断微缩,攻击成本与技术门槛日益提高,但防护手段也在同步演进。三维集成、新型存储器和主动防护电路将进一步增强芯片的抗侵入能力。理解侵入攻击与半导体设备的关系,对于设计安全芯片和评估安全风险具有重要意义。
参考文献
[1] Skorobogatov, S. (2017). Invasive attacks on secure chips. In Smart Card Research and Advanced Applications. Springer.
[2] Tramer, F., et al. (2017). Stealing machine learning models via prediction APIs. USENIX Security.
[3] Torrance, R., & James, D. (2011). The state-of-the-art in IC reverse engineering. CHES.
[4] 王明, 李华. (2020). 芯片安全物理攻击与防护技术. 电子工业出版社.
如若转载,请注明出处:http://www.zelop-tech.com/product/45.html
更新时间:2026-10-03 16:38:56